হোমপেজ লোড হচ্ছে…
তবে গ্রাহকদের আমানত সম্পূর্ণ নিরাপদ রয়েছে বলে ব্যাংক কর্তৃপক্ষ জানিয়েছে।
নিজস্ব প্রতিবেদক
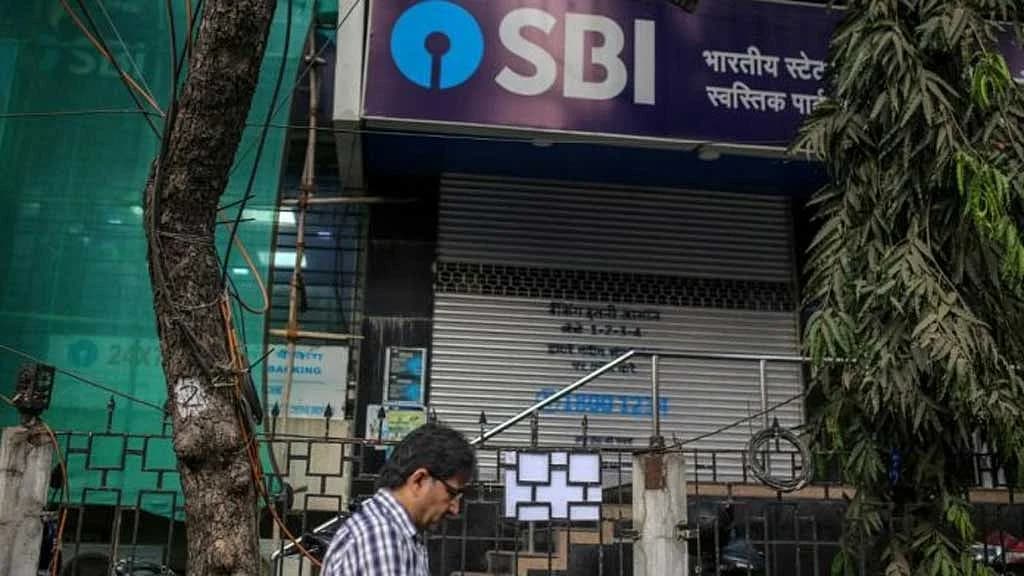
স্টেট ব্যাংক অব ইনডিয়ায় (এসবিএল) সাইবার হামলা চালানো হয়েছে। ব্যাংকটির প্রায় ৪ হাজার গ্রাহকের তথ্য প্রকাশ করা হয়েছে ডার্ক ওয়েবে।
রয়টার্স জানিয়েছে, বুধবার চালানো ওই হামলার পর ব্যাংক কর্তৃপক্ষের প্রাথমিক ডেটা বিশ্লেষণে দেখা গেছে, গ্রাহকদের নাম, মোবাইল নম্বর, জন্ম তারিখ, ইমেইল ও বসবাসের ঠিকানা আর ঋণের তথ্যসহ অনেক কিছু প্রকাশ করা হয়েছে।
তবে গ্রাহকদের আমানত সম্পূর্ণ নিরাপদ রয়েছে বলে ব্যাংক কর্তৃপক্ষ এক্স পোস্টে জানিয়েছে।
এসবিএল বলছে, তথ্য প্রকাশের ওই ঘটনায় ব্যাংকের মূল ব্যবসায়িক কার্যক্রমে গুরুতর কোনো প্রভাব পড়বে না বলে আশা করা যাচ্ছে।
সাম্প্রতিক বছরগুলোতে ভারতের ব্যাংকগুলোকে সাইবার নিরাপত্তা ব্যবস্থা শক্তিশালী করার ব্যাপারে তাগিদ দিয়ে আসছে কেন্দ্রীয় নিয়ন্ত্রক সংস্থা। সতর্কবার্তার মধ্যেই এ ঘটনা ঘটল।
বৈশ্বিকভাবে সাইবার হামলার সম্ভাব্য ঝুঁকি এড়াতে বাড়তি সতর্কতা হিসেবে বুধবার থেকে বাংলাদেশ ব্যাংকের ওয়েবসাইটও বন্ধ রাখা হয়েছে।
বিশ্বজুড়ে বহুল ব্যবহৃত প্রোগ্রামিং ভাষা পিএইচপিতে দুটি গুরুতর নিরাপত্তা ত্রুটি শনাক্ত হওয়ার পর আক্রান্ত হতে পারে, এমন ওয়েবসাইট সাময়িকভাবে বন্ধ রাখার পরামর্শ দিয়েছে ইউরোপীয় ইউনিয়নের সাইবার নিরাপত্তা সংস্থা। দ্রুত নিরাপত্তা আপডেট করতে না পারলে এই ব্যবস্থা নেওয়ার কথা বলেছে সংস্থাটি।
এ বিক্ষোভকে ঘিরে আগে থেকেই নির্বাচন কমিশন এলাকায় ভারতীয় নাগরিক সুরক্ষা সংহিতার ১৬৩ ধারা জারি করা হয়েছিল। ভারতীয় আইন অনুযায়ী, যে স্থানে এই ধারা জারি করা হয়, সেখানে জনসমাগমকে সীমাবদ্ধ থাকে।
ফ্রান্সে শনিবার ডাকা বড় বিক্ষোভের আগে এই গুলির ঘটনা ঘটল। ঘটনাটিকে ‘সন্ত্রাসী হামলা’ বিবেচনা করে তদন্ত শুরু হয়েছে।
বন্দুকধারীরা একটি গাড়িতে করে গির্জায় প্রবেশ করে এবং পালিয়ে যাওয়ার আগে গুলি চালায়। সরকারের মুখপাত্র আল-মোমানি মোহাম্মদ একে জঘন্য হামলা বলে বর্ণনা করেছেন।
চলতি বছরের শুরুর দিকে ওই দুই বাংলাদেশি দোষী সাব্যস্ত হন।